Thủ đoạn chiếm quyền tài khoản Zalo
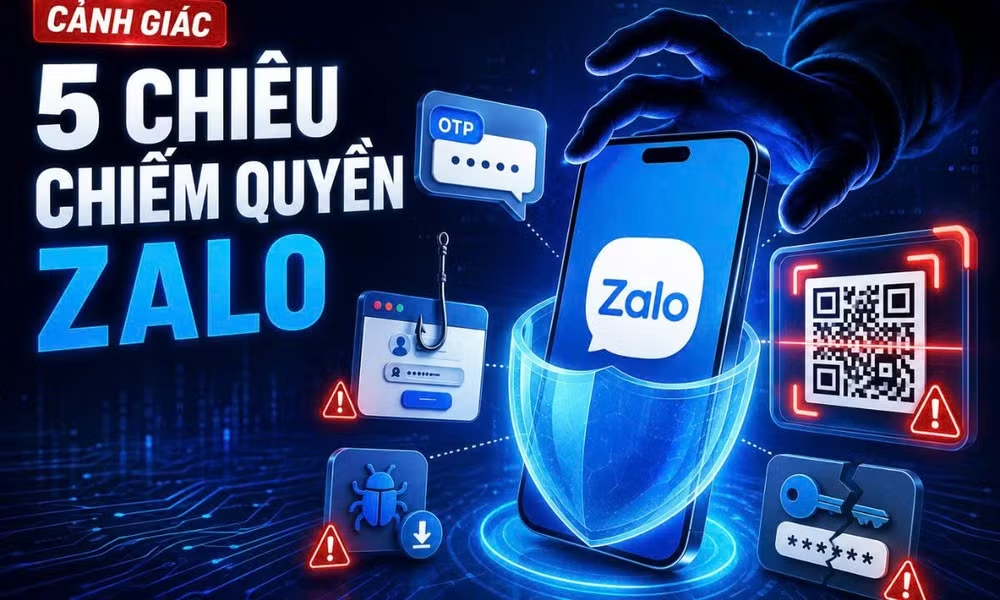
Theo cảnh báo của Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao Công an tỉnh Quảng Ninh, có 5 thủ đoạn chiếm quyền tài khoản Zalo người dùng cần cảnh giác.
Thứ nhất, giả danh nhân viên Zalo để lấy mã OTP
Đối tượng nhập số điện thoại của nạn nhân trên thiết bị của mình và yêu cầu hệ thống gửi mã OTP. Sau đó, chúng gọi điện hoặc nhắn tin, tự xưng là nhân viên Zalo, thông báo tài khoản gặp lỗi, cần xác thực hoặc hệ thống gửi nhầm mã.
Nếu cung cấp OTP, người dùng có thể bị chiếm quyền tài khoản. Cần lưu ý rằng Zalo không yêu cầu khách hàng cung cấp OTP qua điện thoại hoặc tin nhắn. Đây là thông tin bảo mật tuyệt đối không chia sẻ với bất kỳ ai.
Thứ hai, tạo website đăng nhập Zalo giả
Website giả thường có màu sắc, biểu tượng và giao diện gần giống trang đăng nhập Zalo. Đường link được gửi kèm nội dung gây tò mò hoặc thúc giục như xem ảnh, bình chọn cuộc thi, nhận quà, xác nhận tài khoản hay kiểm tra giao dịch. Khi người dùng nhập số điện thoại, mật khẩu hoặc OTP, dữ liệu sẽ được chuyển đến đối tượng để đăng nhập vào tài khoản thật.
Do vậy, người dùng không nên đăng nhập Zalo từ đường link được gửi qua tin nhắn, đặc biệt khi địa chỉ website có ký tự bất thường hoặc không thuộc tên miền chính thức.
Thứ ba, dụ cài ứng dụng chứa mã độc
Ứng dụng độc hại có thể được ngụy trang thành trò chơi, phần mềm học tập, tiện ích hoặc công cụ hỗ trợ công việc. Sau khi cài đặt, ứng dụng thường yêu cầu truy cập tin nhắn SMS, danh bạ, camera, bộ nhớ hoặc tính năng trợ năng. Nếu chấp thuận, người dùng có thể bị đọc trộm OTP, thu thập dữ liệu cá nhân, theo dõi thao tác hoặc điều khiển thiết bị từ xa.
Người dùng chỉ nên tải ứng dụng từ kho chính thức, kiểm tra thông tin nhà phát triển và từ chối quyền truy cập không phù hợp chức năng của ứng dụng.
Thứ tư, lừa quét mã QR đăng nhập
Đối tượng gửi mã QR và nhờ người dùng “giúp đăng nhập Zalo trên máy tính”, “xác nhận tài khoản” hoặc “khắc phục lỗi đăng nhập”. Nếu quét mã và đồng ý xác nhận, tài khoản có thể được mở trên thiết bị của đối tượng mà không cần cung cấp mật khẩu hay OTP.
Mã QR đăng nhập khác với mã QR kết bạn. Tuy nhiên, người dùng vẫn không nên quét mã không rõ nguồn gốc và phải đọc kỹ cảnh báo trước khi xác nhận.
Thứ năm, dùng mật khẩu bị lộ từ nền tảng khác
Nhiều người sử dụng chung một mật khẩu cho Zalo, Facebook, email và các dịch vụ khác. Khi một nền tảng bị lộ dữ liệu, đối tượng có thể dùng số điện thoại, email và mật khẩu thu thập được để thử đăng nhập vào Zalo. Để hạn chế rủi ro, mỗi tài khoản nên sử dụng một mật khẩu riêng, đủ mạnh. Người dùng cũng cần bật bảo mật hai lớp, thường xuyên kiểm tra thiết bị đăng nhập và đăng xuất ngay khi phát hiện thiết bị lạ.
Khi nghi ngờ tài khoản bị chiếm quyền, cần đổi mật khẩu, đăng xuất khỏi tất cả thiết bị và thông báo cho người thân, bạn bè không thực hiện yêu cầu chuyển tiền. Đồng thời, lưu lại tin nhắn, số điện thoại, đường link, mã QR và thông tin liên quan để trình báo cơ quan công an.
Chiếm quyền tài khoản Zalo bị xử lý thế nào?
Tùy cách thức chiếm quyền, thủ đoạn sử dụng và hậu quả, đối tượng có thể bị xử lý về một hoặc nhiều tội danh.
Đầu tiên là tội xâm nhập trái phép. Người vượt qua cảnh báo, mã truy cập, tường lửa hoặc sử dụng quyền quản trị của người khác để truy cập trái phép tài khoản Zalo có thể bị xử lý theo Điều 289 Bộ luật Hình sự 2015, sửa đổi năm 2017.
Theo khoản 1 Điều 289, trường hợp thu lợi bất chính từ 50 triệu đồng đến dưới 200 triệu đồng hoặc gây thiệt hại từ 100 triệu đồng đến dưới 500 triệu đồng có thể bị phạt tiền từ 50 - 300 triệu đồng hoặc phạt tù từ 1 - 5 năm. Khung hình phạt cao nhất của tội này là 12 năm tù. Bên cạnh đó, người phạm tội còn có thể bị phạt tiền từ 5 - 50 triệu đồng, cấm đảm nhiệm chức vụ hoặc hành nghề từ 1 - 5 năm.
Tiếp đến là tội lừa đảo chiếm đoạt tài sản. Nếu sau khi chiếm tài khoản, đối tượng mạo danh chủ tài khoản, đưa ra thông tin gian dối để người khác chuyển tiền thì có thể bị xử lý theo Điều 174 Bộ luật Hình sự.
Người chiếm đoạt từ 2 triệu đồng đến dưới 50 triệu đồng hoặc dưới 2 triệu đồng nhưng thuộc trường hợp luật định có thể bị phạt cải tạo không giam giữ đến 3 năm hoặc phạt tù từ 6 tháng đến 3 năm. Tùy giá trị tài sản, số lượng nạn nhân và tính chất hành vi, mức phạt cao nhất có thể là tù chung thân.
Và cuối cùng là tội sử dụng phương tiện điện tử để chiếm đoạt tài sản. Trường hợp sử dụng thông tin tài khoản, thẻ ngân hàng hoặc các thủ đoạn công nghệ được liệt kê tại Điều 290 Bộ luật Hình sự để chiếm đoạt tài sản, đối tượng có thể bị phạt cải tạo không giam giữ đến 3 năm hoặc phạt tù từ 6 tháng đến 3 năm ở khung cơ bản. Khung hình phạt cao nhất là từ 12 - 20 năm tù. Người phạm tội còn có thể bị phạt tiền từ 20 - 100 triệu đồng, cấm đảm nhiệm chức vụ, hành nghề từ 1 - 5 năm hoặc bị tịch thu một phần hay toàn bộ tài sản.
Việc áp dụng Điều 174, 289 hay 290 phải căn cứ vào cách thức chiếm tài khoản cũng như thủ đoạn chiếm đoạt tiền và hậu quả thực tế của từng vụ việc.
(Bài viết có sự phối hợp cung cấp dữ liệu và thông tin pháp lý từ LuatVietnam.vn trong khuôn khổ chuyên mục Phòng, chống tội phạm công nghệ cao)


Ý kiến bạn đọc